
Політики, що обмежують можливості регуляторів видавати попередження та застосовувати примусові заходи, залишають банки більш вразливими до ескалації загроз штучного інтелекту та кібербезпеки, наголошує сенатор.
Обмеження повноважень банківських інспекторів
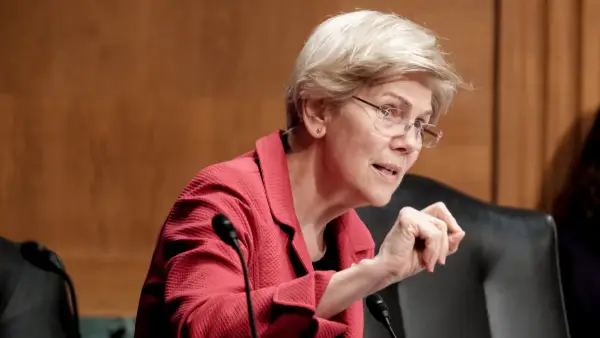
Сенатор Елізабет Воррен звернулася до трьох федеральних регуляторів із закликом скасувати оновлені політики, які, на її думку, обмежують повноваження банківських інспекторів видавати наглядові попередження та застосовувати примусові заходи в умовах зростаючої складності інструментів штучного інтелекту.
Сенатор Воррен, провідний демократ у Комітеті Сенату з питань банківської справи, висловила занепокоєння щодо оновлення від вересня операційних принципів нагляду Федеральної резервної системи. Згідно з новими правилами, інспектори можуть вживати заходів проти загрози лише за наявності “ненормальної ймовірності ненормальної шкоди”. Воррен стверджує, що це зв’яже руки регуляторам, якщо шкода є “лише можливою”, “суттєвою, але не значною”, або якщо її тяжкість невизначена.
Зростання кіберзагроз та вплив ШІ
Сенатор навела дані дослідження Техаської асоціації банкірів, згідно з яким 76% опитаних банків зафіксували зростання кібератак за останній рік, а 84% збільшують інвестиції в кібербезпеку для протидії ризикам, пов’язаним зі штучним інтелектом.
«У міру того, як передові досягнення в галузі штучного інтелекту все більше уможливлюють зловмисникам проведення кібератак, ФРС має посилювати наглядові інструменти банківських інспекторів та їхню здатність забезпечувати дотримання суворих стандартів кібербезпеки, а не послаблювати їх», – написала Воррен заступнику голови Федеральної резервної системи з нагляду Мішель Боумен.
Перевизначення небезпечних та нестійких практик
Окремо Воррен звернулася до керівників Управління контролера грошового обігу (OCC) та Федеральної корпорації зі страхування депозитів (FDIC), закликаючи ці відомства переглянути серпневу зміну у визначенні небезпечних та нестійких практик, які стосуються категорії примусових заходів, відомої як “питання, що потребують уваги”.
«Чи відповідатиме вразливість кібербезпеки визначенню небезпечної чи нестійкої практики… залежить від потенційної серйозності та ймовірності суттєвої шкоди фінансовому стану установи», – написала Воррен контролеру грошового обігу Джонатану Гоулду та голові FDIC Тревісу Гіллу. «Звужене визначення небезпечної чи нестійкої практики означає, що інспектори можуть вживати заходів лише тоді, коли інцидент кібербезпеки “ймовірно” завдасть суттєвої шкоди фінансовому стану установи, а не просто “можливо” чи “правдоподібно”».
Воррен зазначила, що звужена сфера небезпечних та нестійких практик «підриває стимули для банків підтримувати суворі політики, процедури та внутрішній контроль, пов’язані з кібербезпекою».
Наслідки для фінансової стабільності
Банки стикаються зі «складним розрахунком» для визначення рівня шкоди від «еволюційної кіберзагрози, що базується на ШІ», зазначила Воррен, додавши, що «вразливість може бути важко кількісно визначити як “ймовірну”, особливо якщо вразливості виявлено, але ще не використано».
Однак, вона додала, «дозволяючи вразливостям кібербезпеки накопичуватися, замість того, щоб усувати їх на ранніх стадіях, це може призвести до частіших та серйозніших кібератак, загрожувати конфіденційним фінансовим даним підприємств та домогосподарств, а також підірвати стабільність фінансової системи».
Обмежуючи обставини, за яких інспектори можуть діяти проти загрози, керівництво ФРС, OCC та FDIC «розділить відповідальність за потенційну шкоду, завдану майбутніми кібератаками на банківську систему», попередила Воррен.
Подробиці можна знайти на сайті: www.bankingdive.com