
Компанія Google офіційно підтвердила, що існувала вразливість в програмному забезпеченні мобільних пристроїв Pixel, яка, ймовірно, вже була використана для здійснення цільових кібератак. Ця вразливість стосувалася модему пристроїв і могла дозволити зловмисникам отримати несанкціонований доступ до даних без взаємодії з користувачем.
Виявлення та характер вразливості
У рамках щомісячного оновлення безпеки за вересень 2026 року Google усунула критичну вразливість, позначену як CVE-2026-58704. За інформацією компанії, ця недолік у програмному забезпеченні модему пристроїв Pixel міг бути використаний для “обмежених, цільових атак”. Особливу небезпеку становив той факт, що подібні атаки можуть бути здійснені без будь-якої взаємодії з боку користувача (так звані “zero-click attacks”), що значно ускладнює їх виявлення та запобігання.
Згідно з описом, наданим Кібербезпековим агентством США (CISA), вразливість CVE-2026-58704 є наслідком некоректної авторизації в модемі мобільних пристроїв Pixel. Логічна помилка в системі може дозволити зловмиснику обійти перевірки дозволів і підвищити свої привілеї в системі.
Наслідки та заходи реагування
Інформація про потенційне використання цієї вразливості в реальних атаках стала відомою після оновлення списку критичних вразливостей CISA. Агентство внесло CVE-2026-58704 до переліку відомих експлуатованих вразливостей (Known Exploited Vulnerabilities, KEV). Це означає, що CISA має підстави вважати, що дана вразливість активно використовується зловмисниками.
У зв’язку з цим, CISA зобов’язало федеральні цивільні виконавчі відомства США застосувати відповідні оновлення безпеки до 19 вересня 2026 року. Це підкреслює серйозність загрози та необхідність негайного реагування.
Рекомендації для користувачів
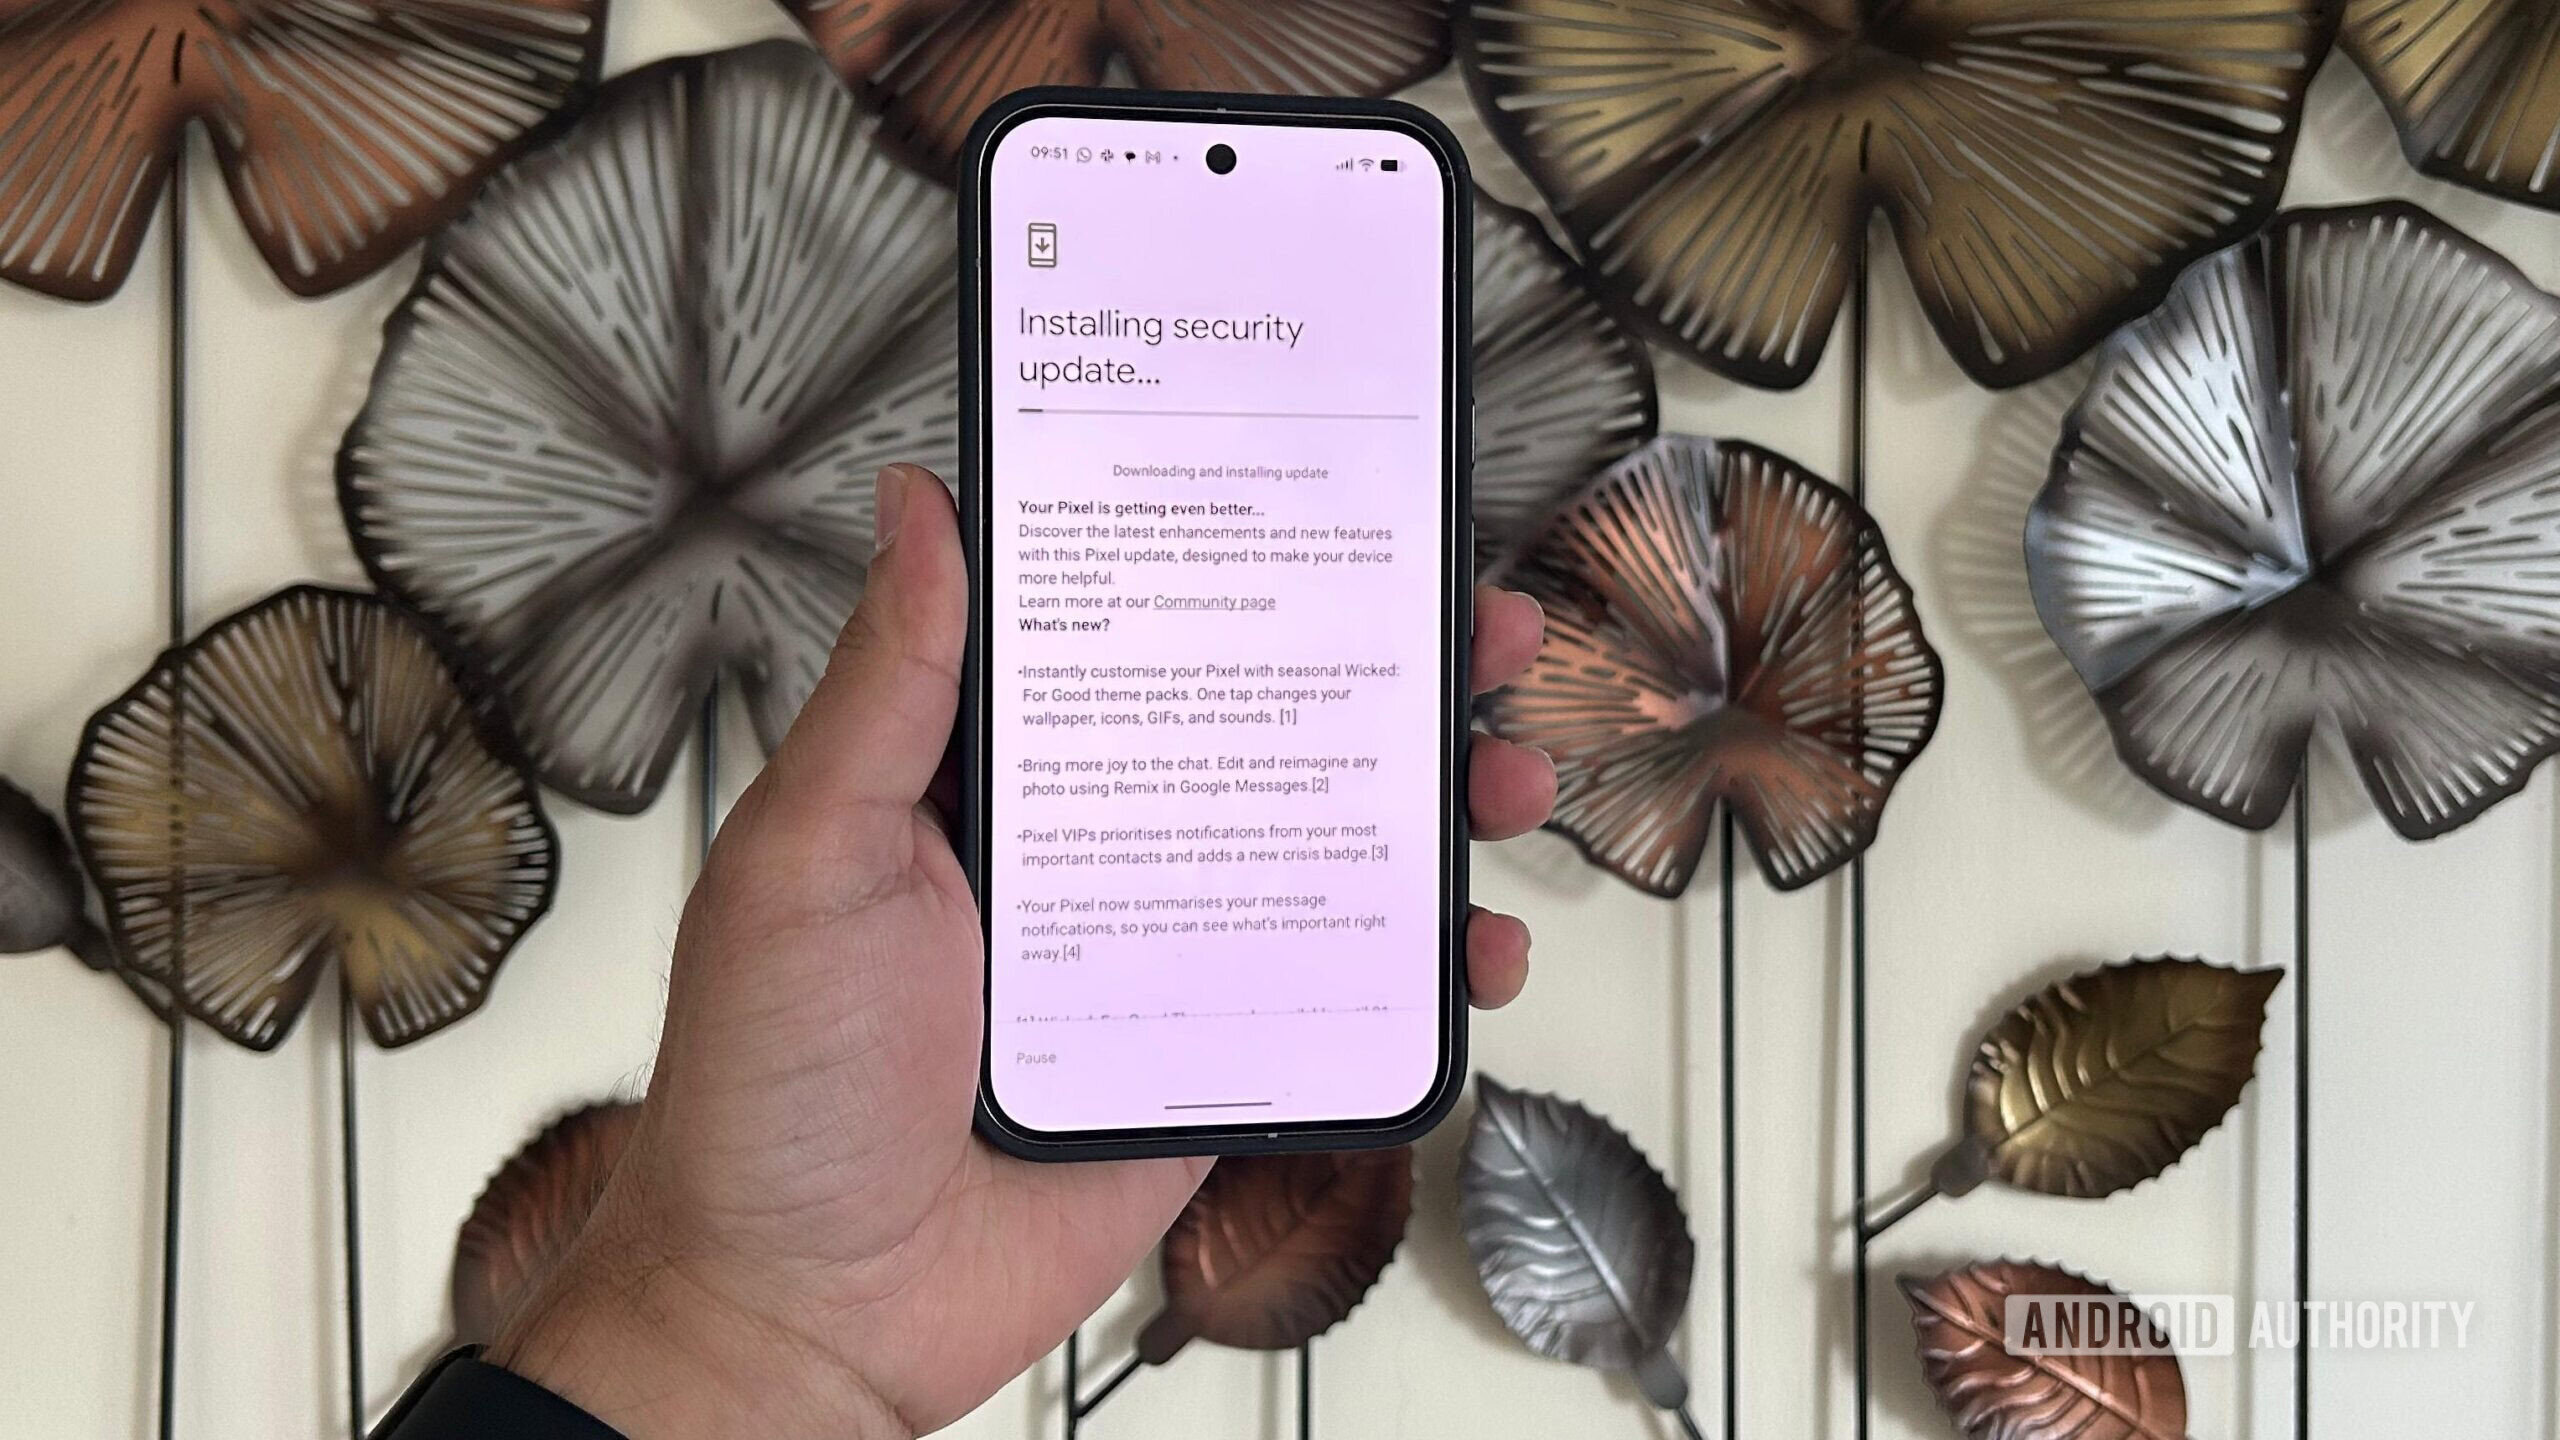
Користувачам пристроїв Pixel настійно рекомендується встановити останнє оновлення безпеки від 5 вересня 2026 року. Це оновлення не тільки усуває вказану вразливість модему, але й виправляє 109 інших проблем безпеки, включаючи декілька вразливостей високого рівня критичності. Своєчасне встановлення оновлень є ключовим елементом захисту персональних даних та забезпечення стабільної роботи пристрою.
Інформація підготовлена на основі матеріалів: www.androidauthority.com